Instalacja certyfikatu SSL na serwerze z DirectAdmin.
Po zamówieniu i uzyskaniu certyfikatu SSL dla domeny - wymagana jest jeszcze jego instalacja w panelu hostingowym DirectAdmin. Opiszemy jak wykonać cały proces zamówienia oraz instalacji SSL.
Zamawianie certyfikatu SSL.
- Wybierz odpowiadający nam certyfikat na stronie HitMe.pl
- Kliknij przycisk "Zamów" , który przeniesie nas do Panelu Klienta
 Wybór certyfikatu SSL ze strony hitme.pl
- Na tym etapie musisz posiadać kod CSR, czyli kod żądania wygenerowania certyfikatu SSL. Jest on wymagany do złożenia zamówienia na certyfikat SSL. Jeśli jeszcze go nie posiadasz - sprawdź jak go wygenerować samodzielnie. To łatwe.
- Jeśli posiadasz kod CSR, zaznacz w polu (1) "Tak, posiadam już CSR" .
- W polu (2) "Common name (domena)" zostanie pobrana wartość domeny, wpisanej w kod CSR
Jeżeli nie jesteśmy pewni jakie wartości wpisaliśmy w kod CSR możemy użyć Dekodera CSR na tej samej stronie https://hitme.pl/generator-csr/#CSRdekoder
- Nasz Kod CSR wklej w polu tekstowym (3).
- W celu kontynuowania zakupu certyfikatu kliknij w przycisk (4) "Kontynuuj zakup" .
 Zamawianie certyfikatu SSL. Wklejanie kodu CSR. Na liście po lewej, możemy pozostawić wybór AOL.
- W następnym kroku uzupełnij dane kontaktowe:
 Dane kontaktowe.
- Kolejny krok to konfiguracja usługi. (1) Wybierz typ walidacji (DCV): email oraz wskaż adres e-mail z listy rozwijalnej. Ważne!!! upewnih się że takowy adres e-mail istnieje na serwerze (lub odpowiedni alias). Na ten adres przyjdzie potwierdzenie (weryfikacja domeny). Musisz móc go odebrać.
 Adres e-mail do walidacji własności domeny.
Link aktywacyjny! Ważne aby skrzynka e-mail, na którą przyjdzie wiadomość z linkiem potwierdzającym - istniała. Jeżeli nie posiadasz takowej lub dostępu do niej - musisz go utworzyć przed zatwierdzeniem formularza. Tu można także skorzystać z przekierowania (alias).
- Po potwierdzeniu do kilku / kilkunastu minut powinien znaleźć się w skrzynce odbiorczej mail z potwierdzeniem aktywowania certyfikatu.
Instalacja certyfikatu w DirectAdmin.
Panel zmienił wygląd. W DirectAdmin 1.706 przebudowano zarządzanie certyfikatami. Jeśli szukasz przycisku "Upload custom certificate" albo dawnej listy opcji (Get automatic certificate from ACME Provider, Paste a pre-generated certificate and key), w skórce Evolution już ich nie ma. Wszystko dzieje się teraz na ekranie "Zarządzaj certyfikatami", który opisujemy poniżej.
- W celu instalacji certyfikatu w domenie zaloguj się do panelu hostingowego DirectAdmin.
- Upewnij się, że w prawym górnym rogu wybrana jest właściwa domena, a następnie przejdź do narzędzia "Certyfikaty SSL" .
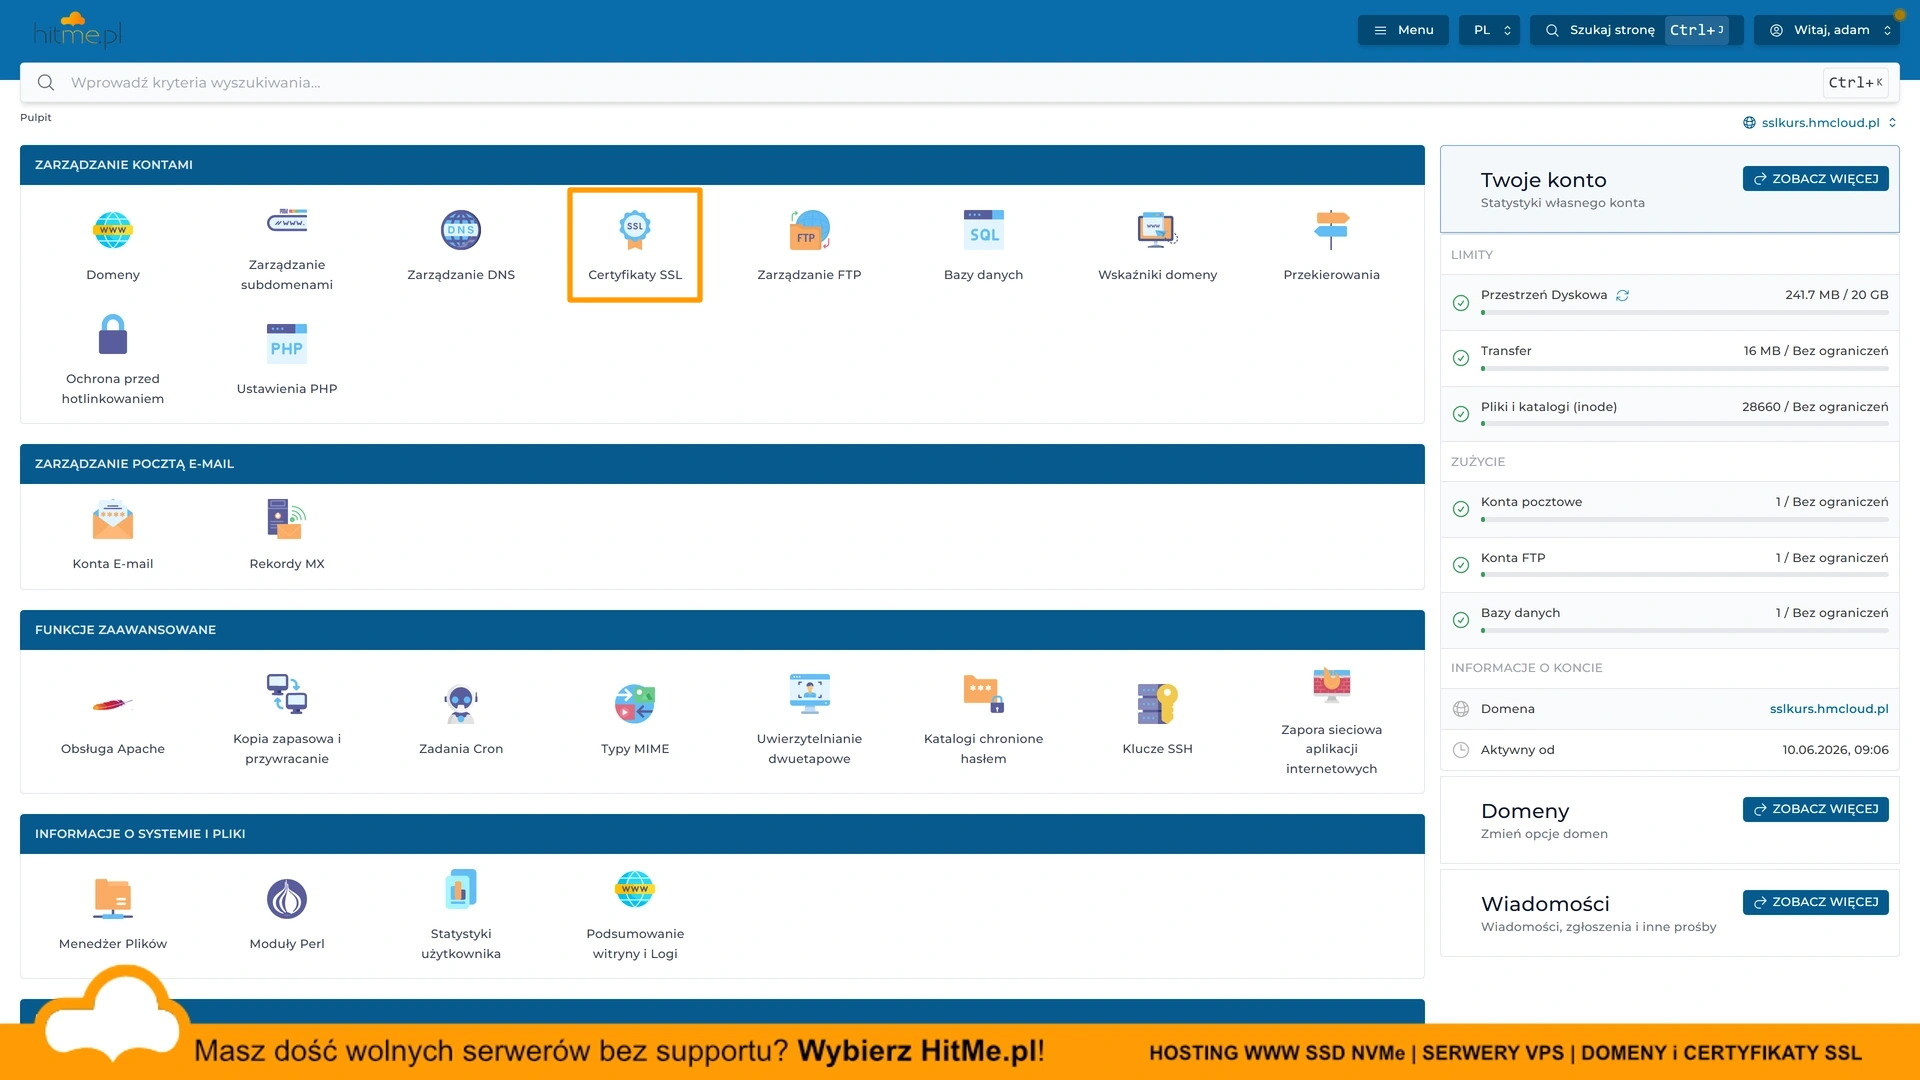 Narzędzie Certyfikaty SSL na pulpicie DirectAdmin.
Otworzy się ekran "Zarządzaj certyfikatami" . Znajdziesz na nim listę certyfikatów domeny wraz ze statusem i datą wygaśnięcia, a obok drugą zakładkę - "Ustawienia ACME" .
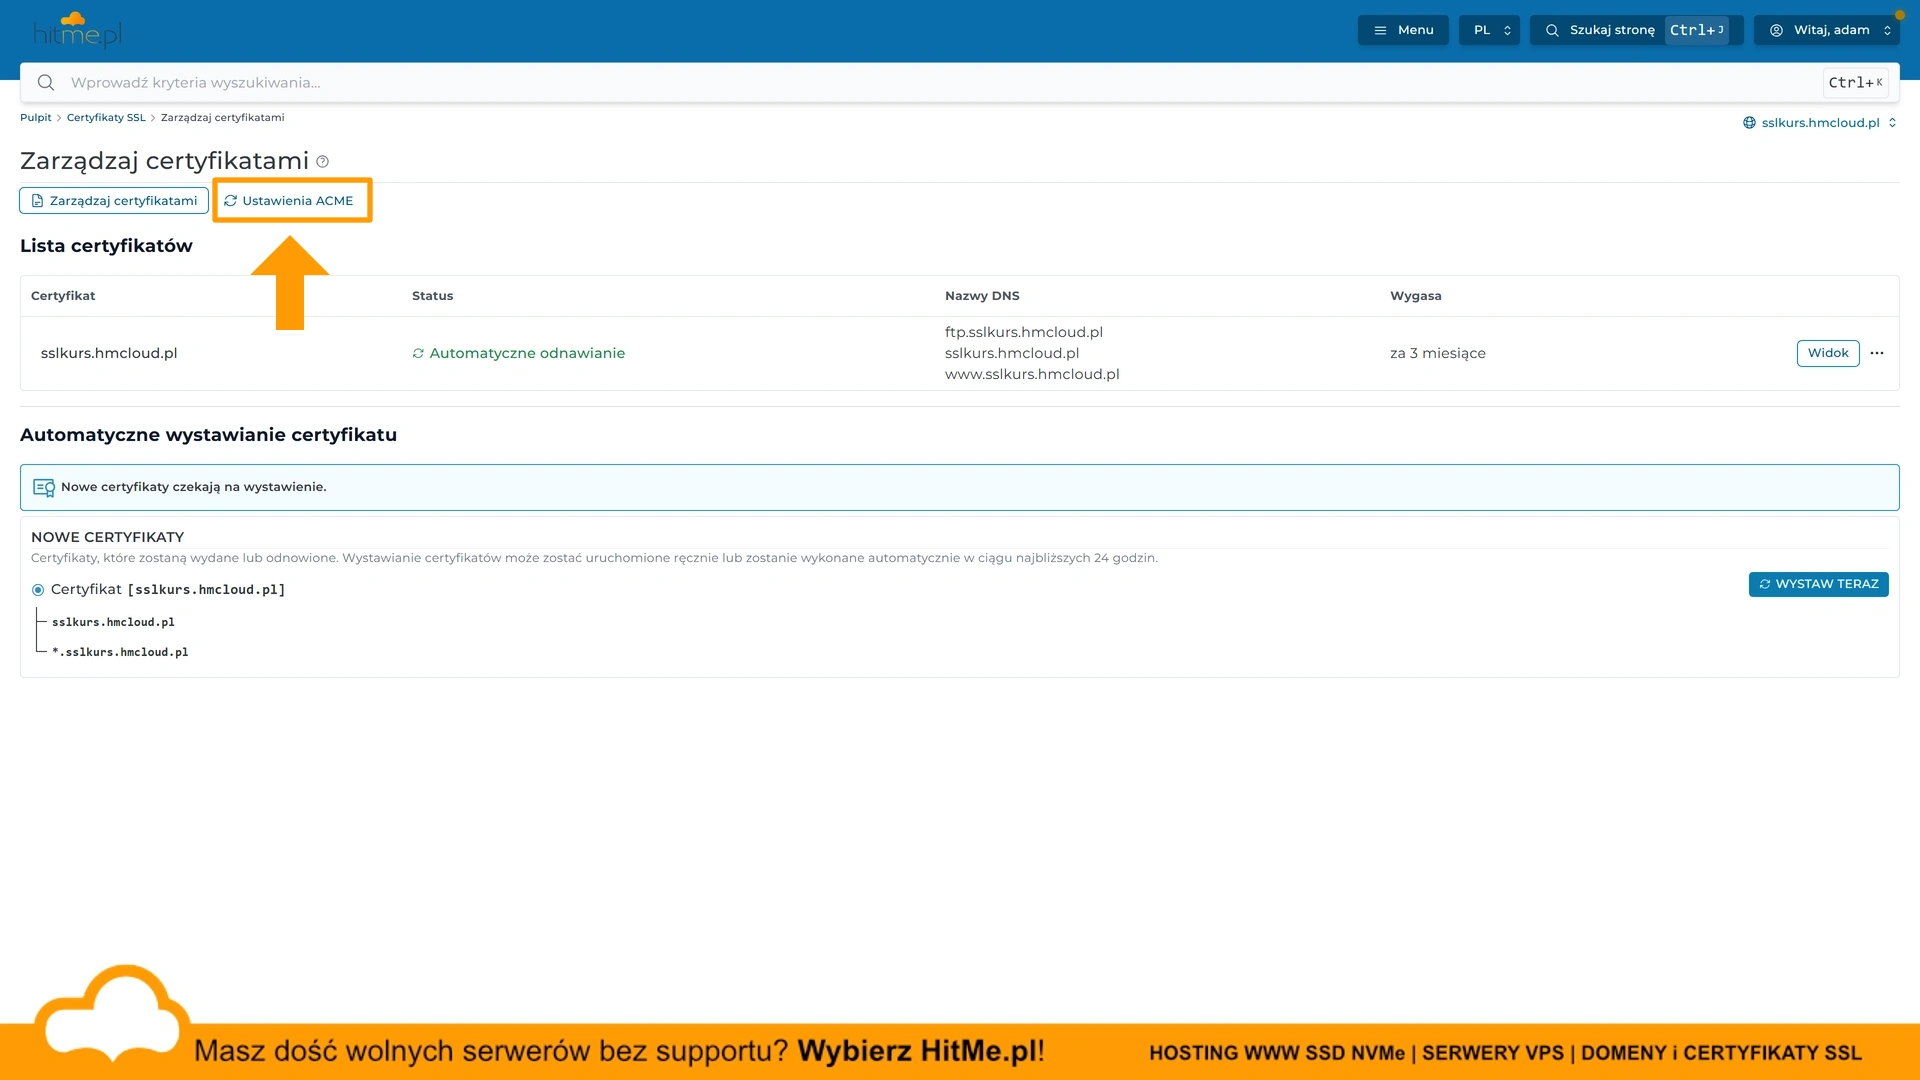 Lista certyfikatów domeny w nowym interfejsie.
Wgranie zakupionego certyfikatu.
Kupiony i zwalidowany certyfikat z poprzedniej części poradnika wgrywamy teraz do panelu. Sposób zależy od tego, co jest w domenie w tej chwili.
Domena ma już certyfikat - i tak jest najczęściej. Serwer sam wystawia domenom darmowy certyfikat Let's Encrypt, więc kupionego zwykle nie instalujemy od zera, tylko zastępujemy nim ten darmowy. Kliknij ikonę "..." na końcu wiersza i wybierz "Zamień" .
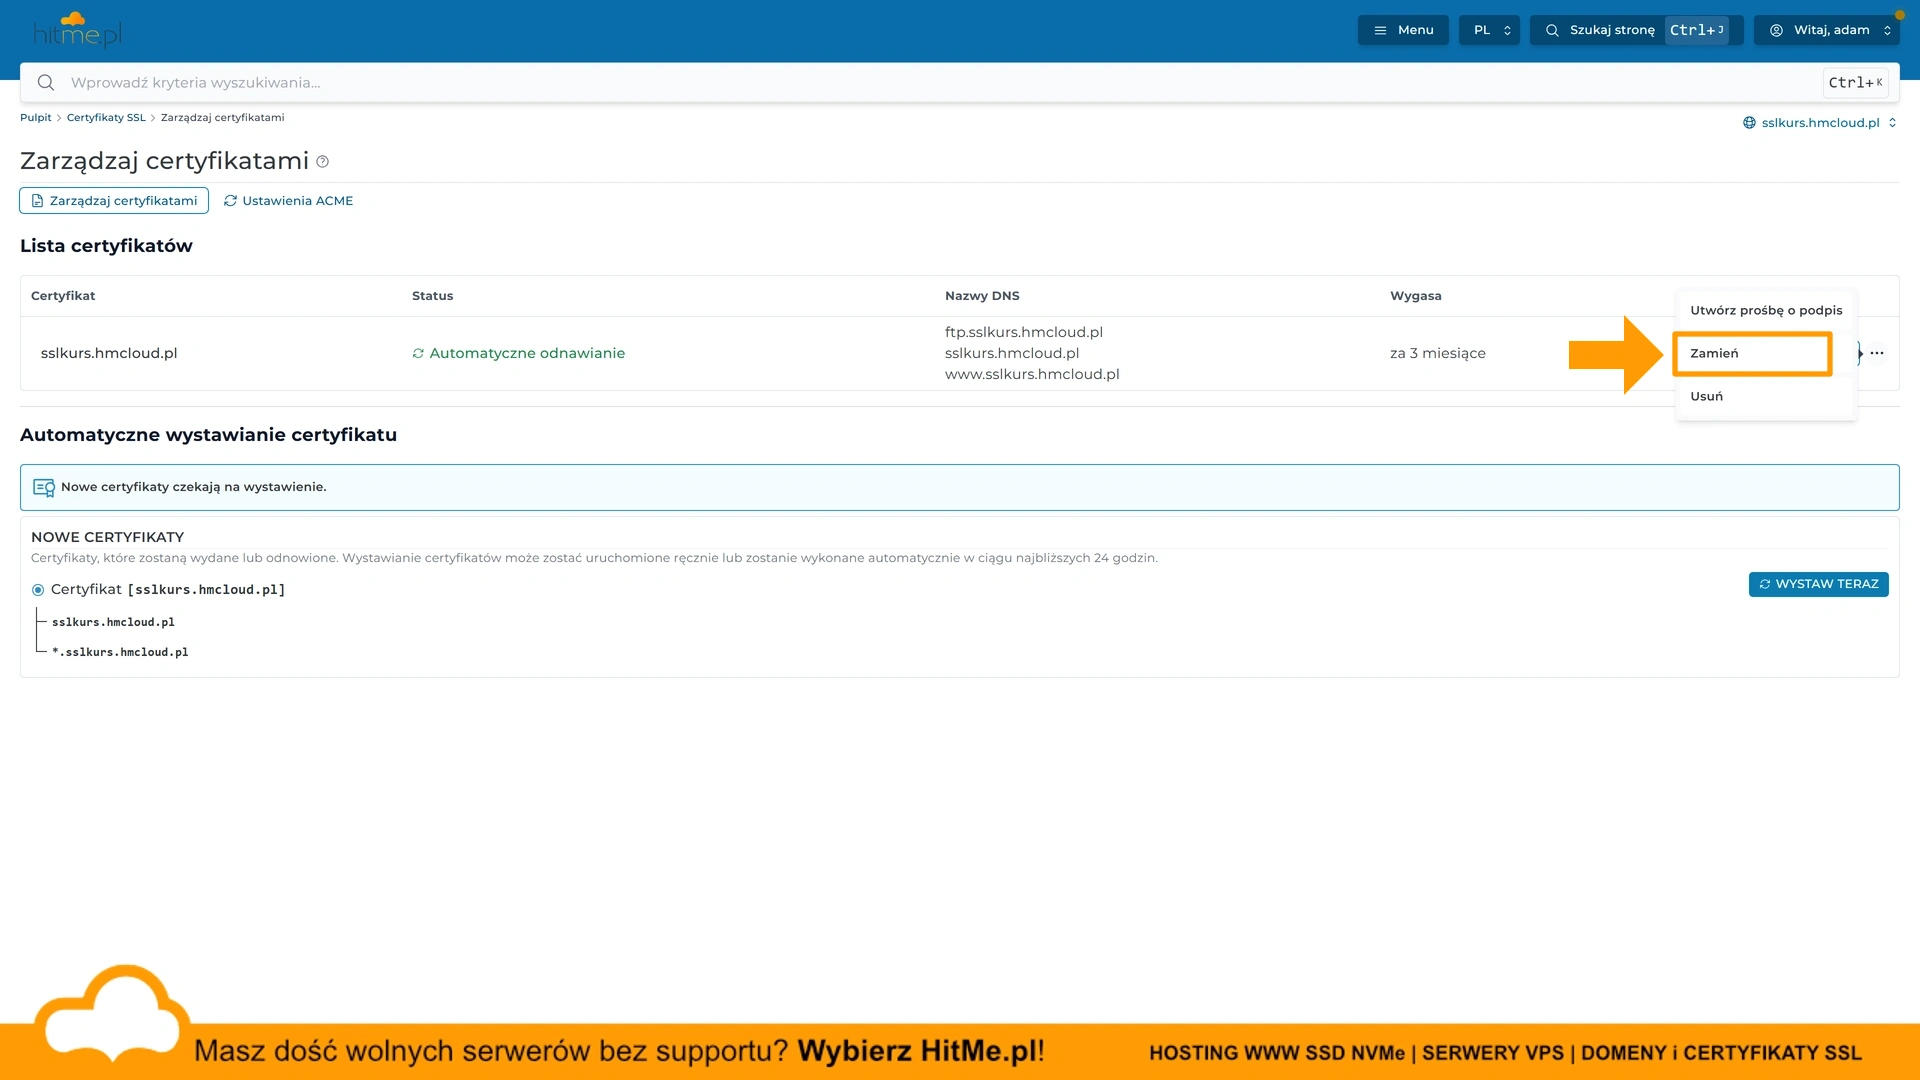 Menu akcji certyfikatu: Utwórz prośbę o podpis, Zamień, Usuń.
Domena nie ma jeszcze certyfikatu. Znajdziesz ją wtedy w sekcji "Hosty nieobjęte jeszcze SSL" .
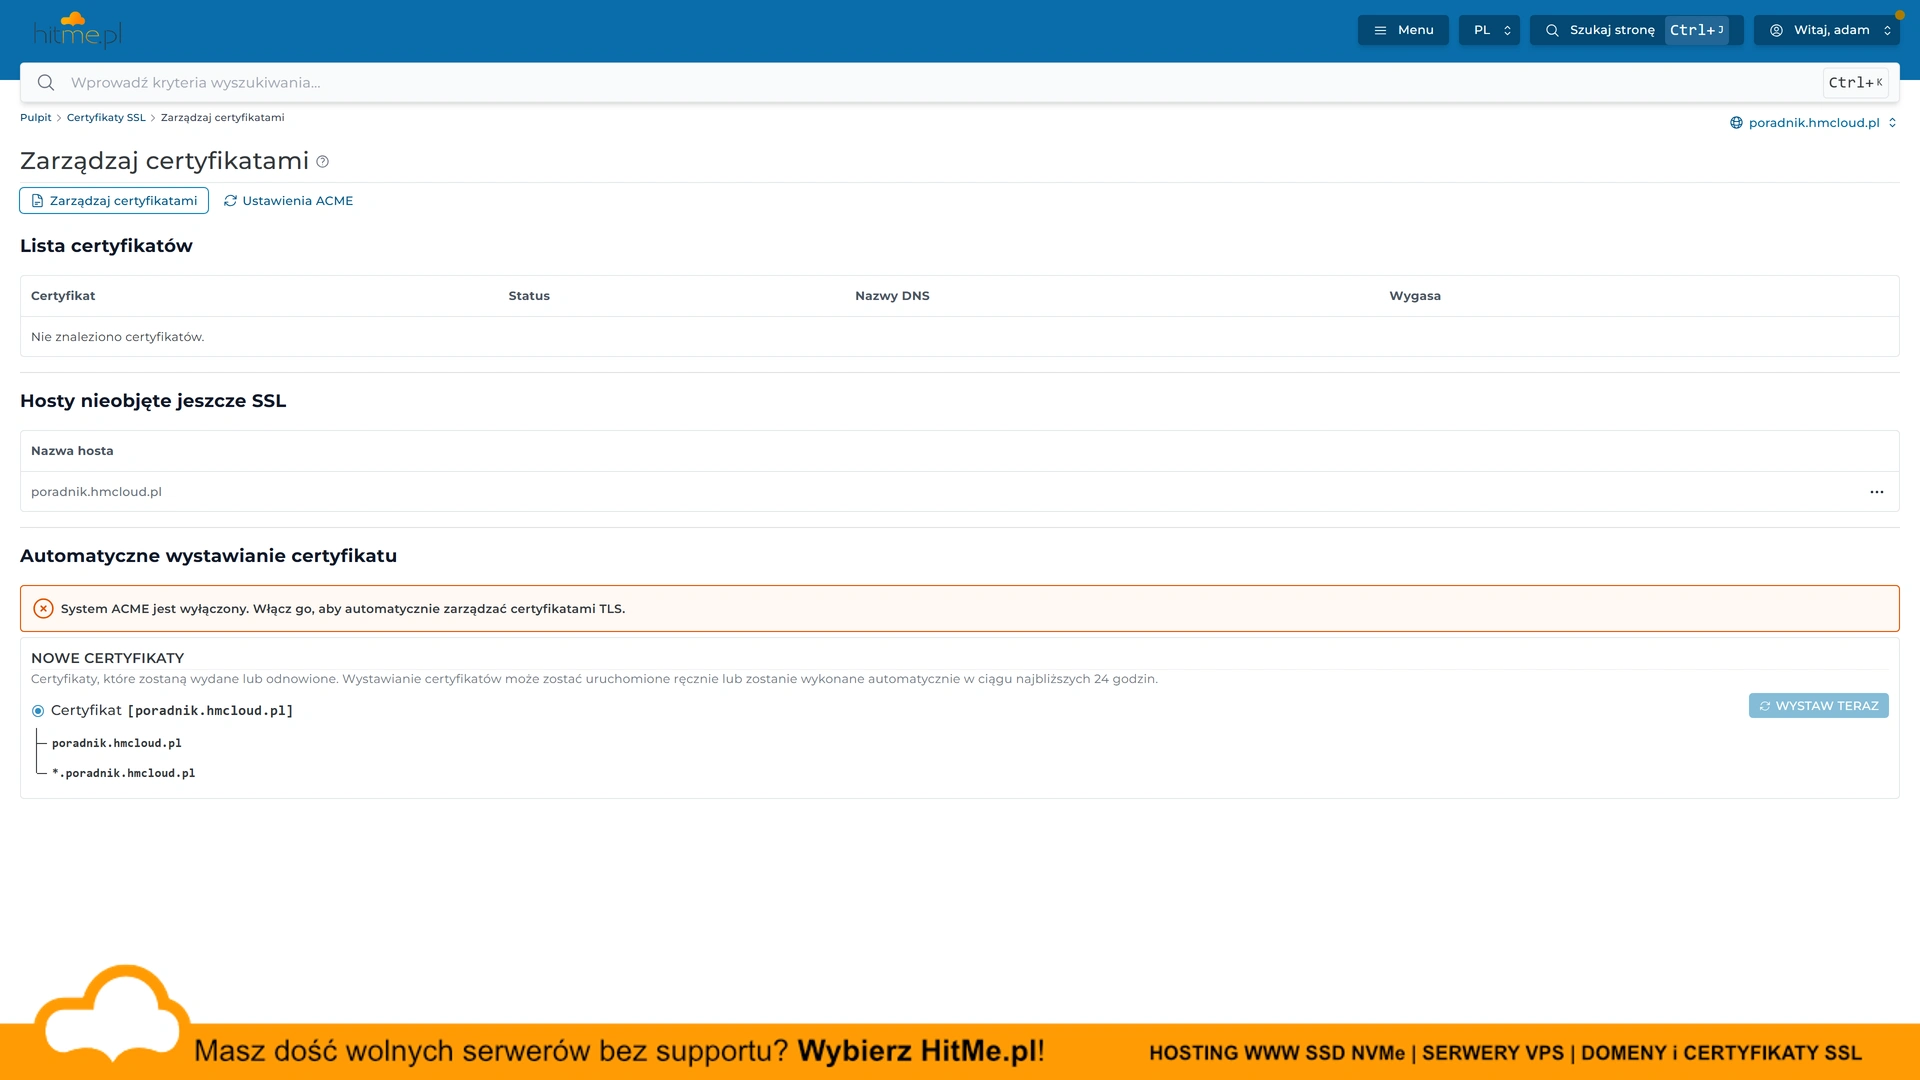 Domena, dla której nie wystawiono jeszcze certyfikatu.
Kliknij "..." przy nazwie hosta i wybierz "Wgraj własny certyfikaty" - formularz jest ten sam, dochodzi tylko pole "Nazwa hosta" .
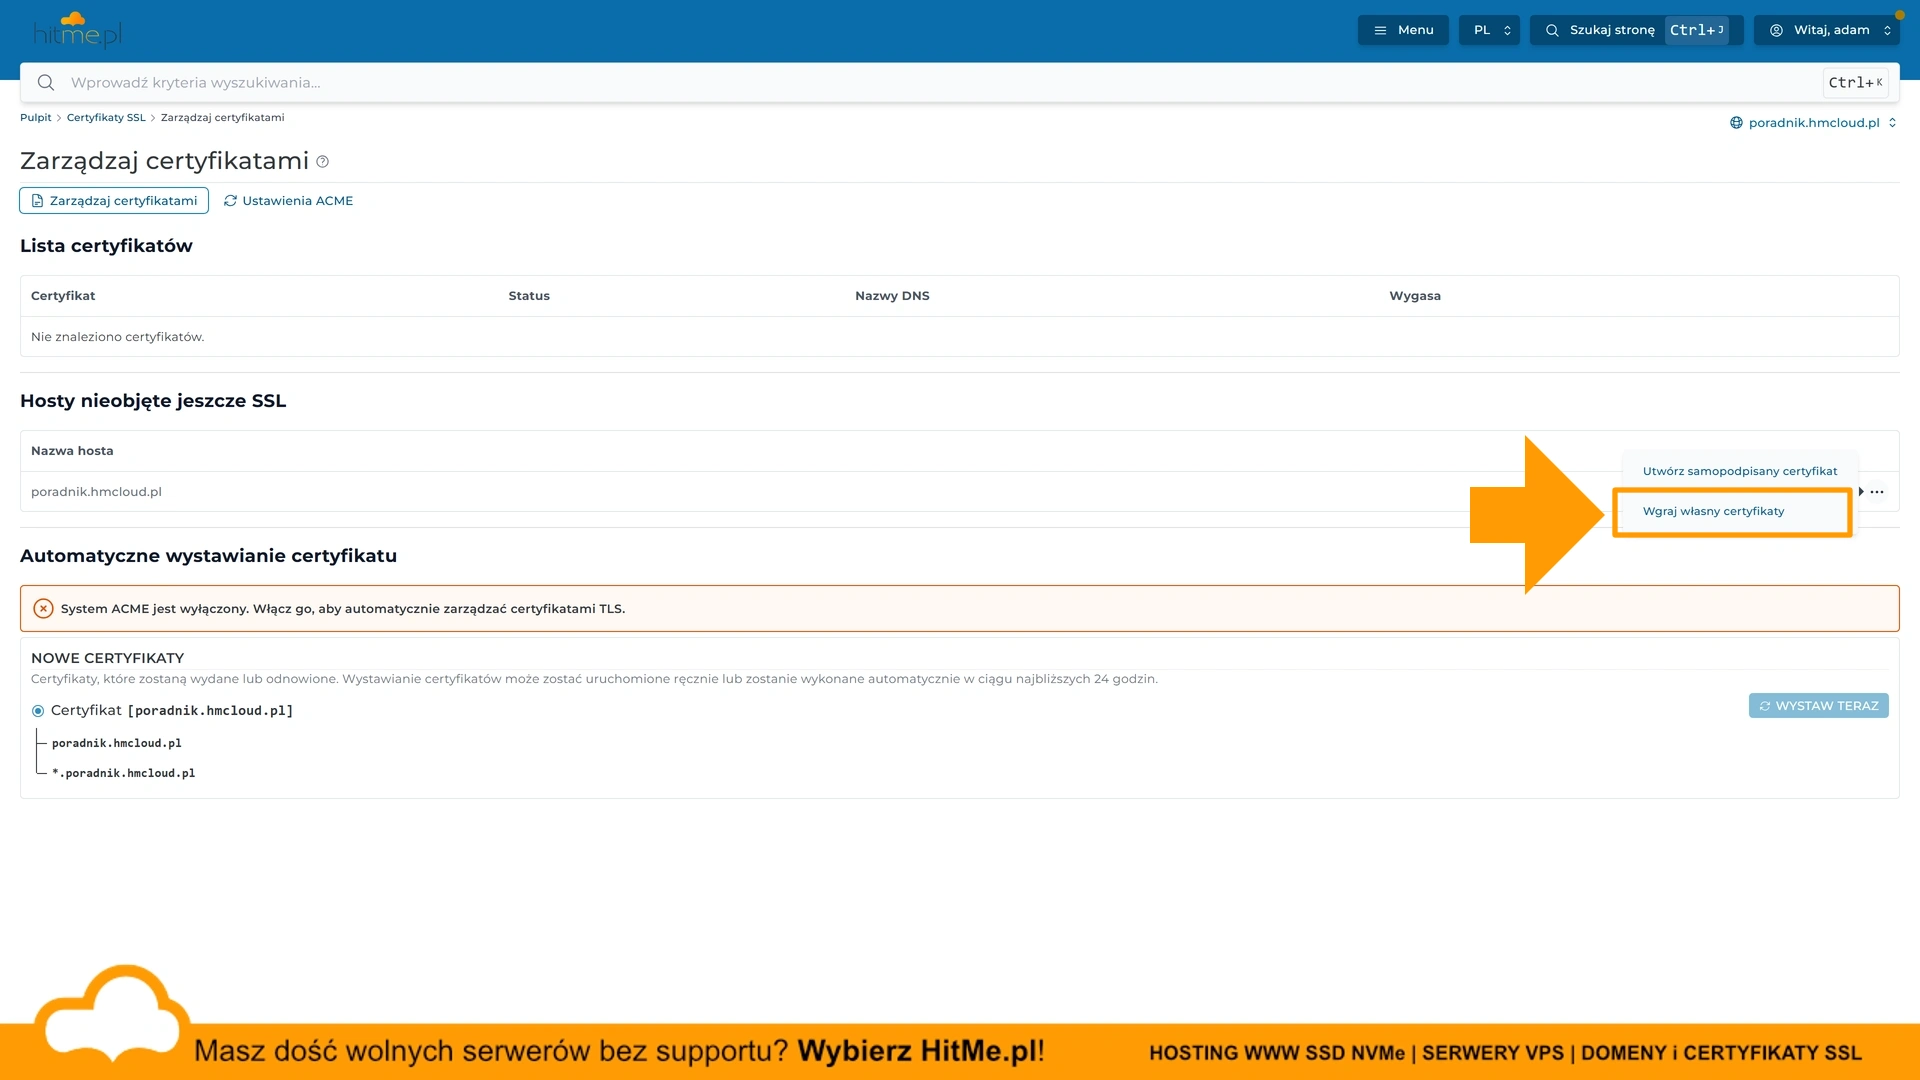 Domena bez certyfikatu - opcja wgrania własnego.
W formularzu wypełniasz dwa pola:
- "Klucz prywatny" - wklej klucz zapisany w notatniku podczas generowania kodu CSR, wraz z frazami
-----BEGIN PRIVATE KEY-----oraz-----END PRIVATE KEY-----. - "Certyfikat" - wklej kod zakupionego certyfikatu, wraz z frazami
-----BEGIN CERTIFICATE-----oraz-----END CERTIFICATE-----.
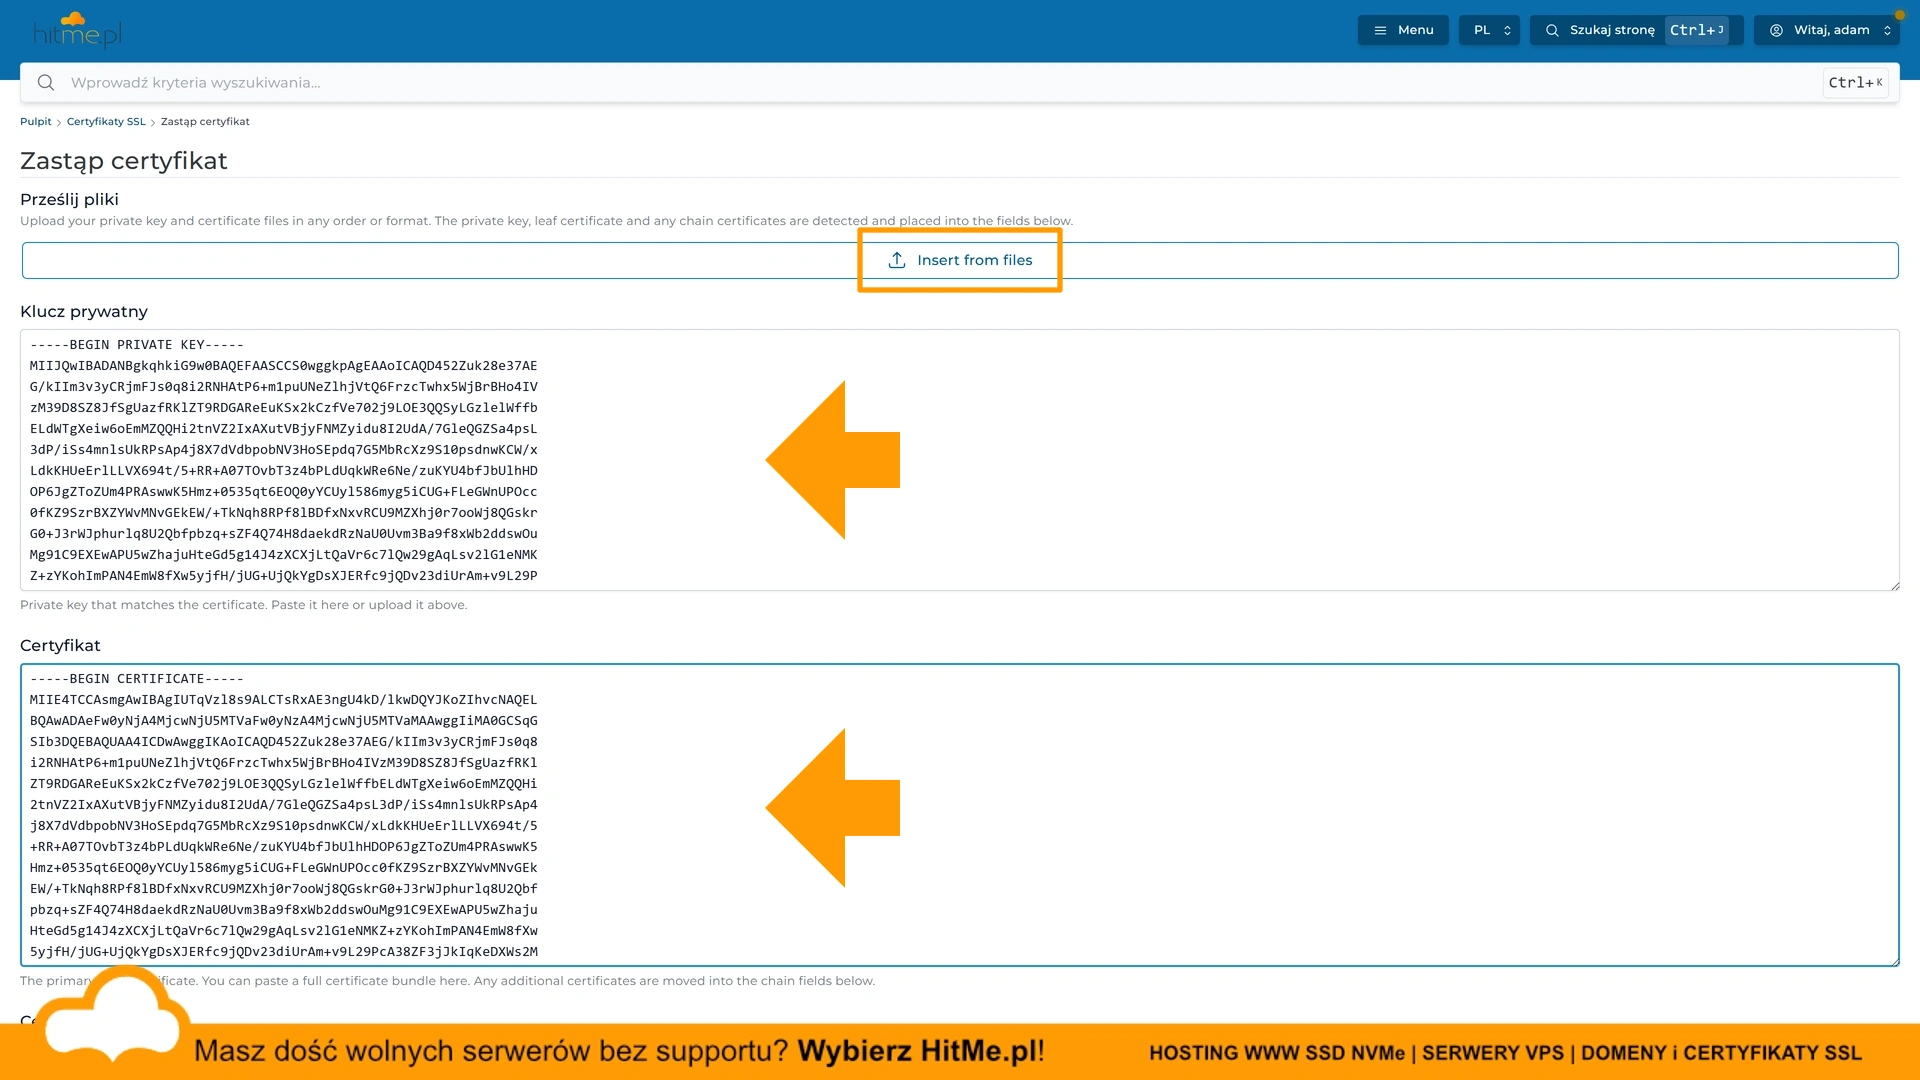 Klucz prywatny i kod certyfikatu.
Nie musisz wklejać niczego ręcznie. Przycisk "Insert from files" u góry formularza przyjmuje pliki otrzymane od wystawcy - panel rozpozna, który z nich jest kluczem, a który certyfikatem, i wstawi je w odpowiednie pola. Po wgraniu rzuć okiem, co wylądowało w którym polu, zwłaszcza gdy wskazujesz kilka plików naraz.
Certyfikaty pośrednie.
Wystawca rzadko przysyła jeden plik. W paczce jest zwykle Twój certyfikat oraz jeden lub dwa certyfikaty pośrednie (intermediate), które łączą go z certyfikatem głównym wystawcy. To one budują łańcuch zaufania.
Pominięcie ich to najczęstsza przyczyna sytuacji "na komputerze działa, a na telefonie wyskakuje błąd". Przeglądarki na komputerach często potrafią same dobrać brakujące ogniwo, ale telefony, programy pocztowe i zewnętrzne integracje już nie - i pokażą ostrzeżenie o niezaufanym połączeniu, mimo że sam certyfikat jest w porządku.
W DirectAdminie służy do tego sekcja "Certificate chain" z polami "Chain certificate 1" , "2" , "3" oraz przyciskiem "Add chain certificate" , gdyby pośrednich było więcej.
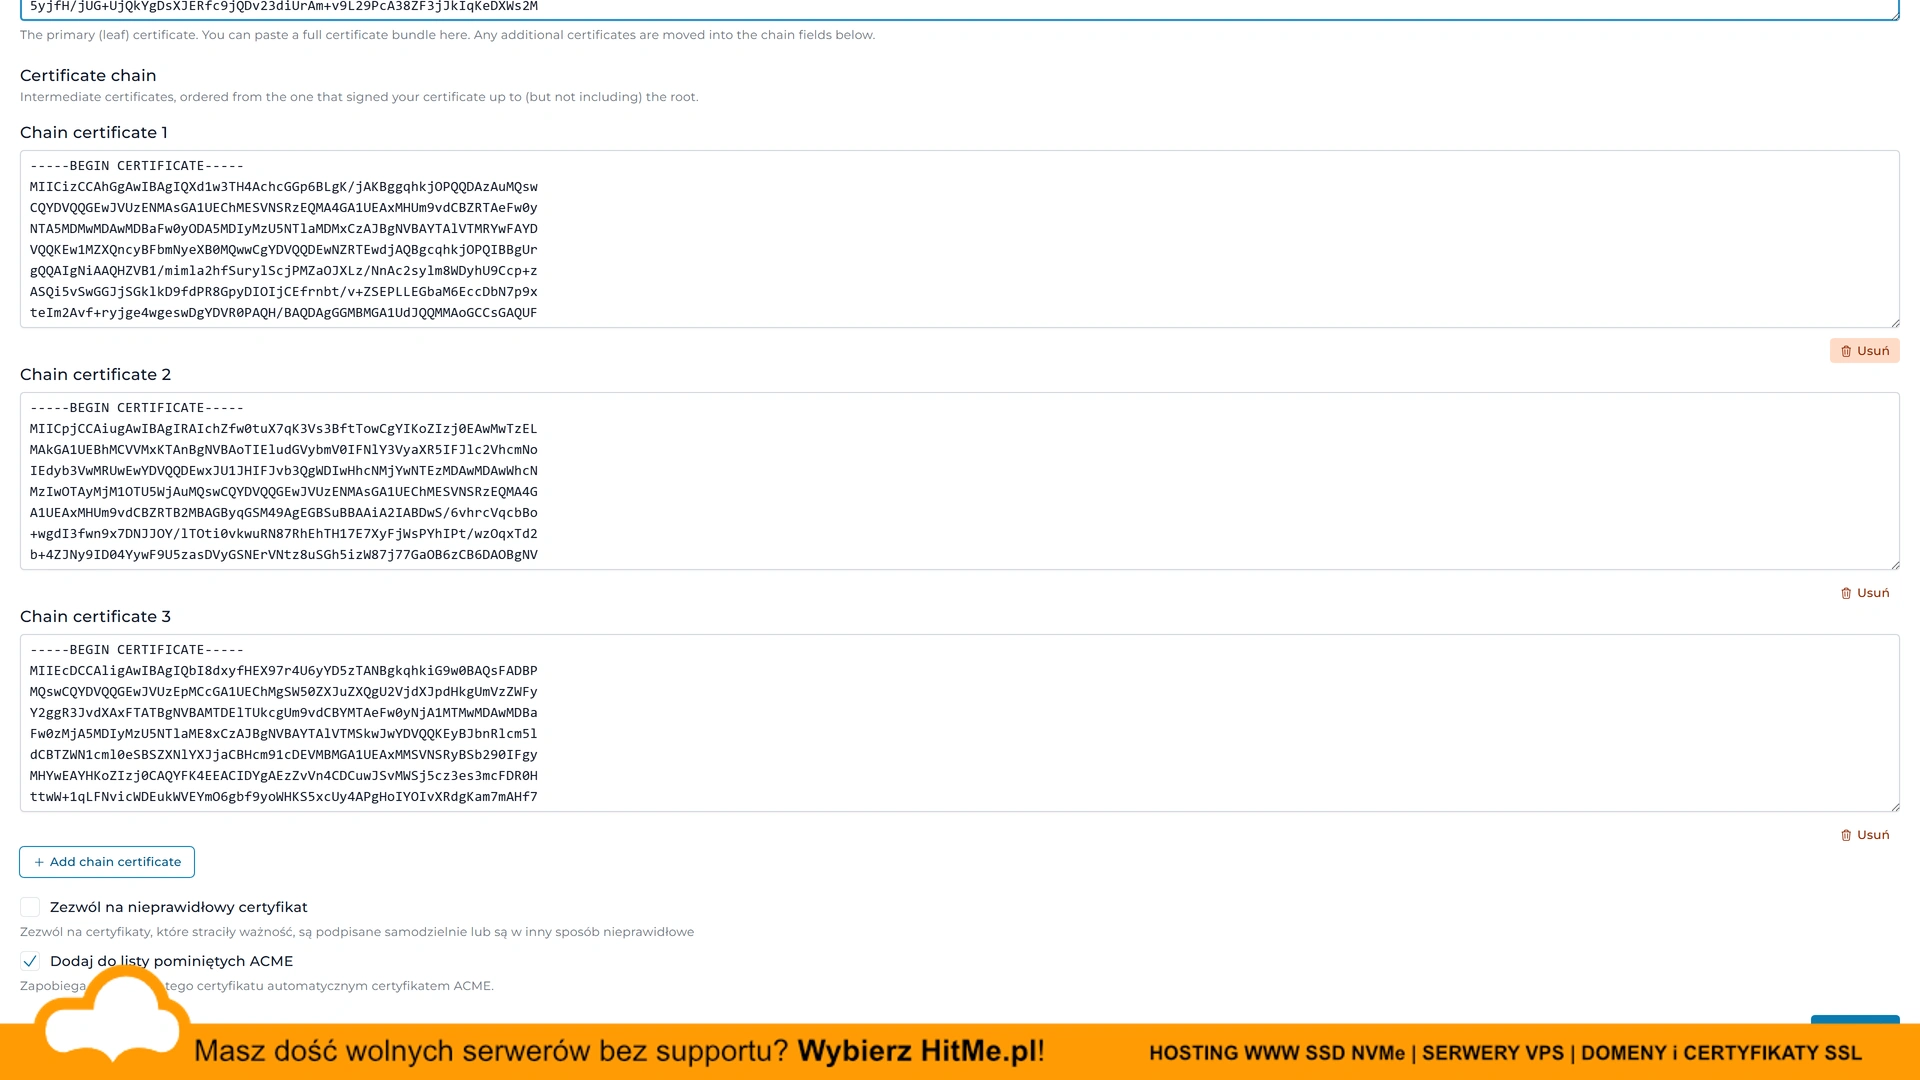 Sekcja Certificate chain, czyli miejsce na certyfikaty pośrednie.
Opis pod polem "Certyfikat" sugeruje, że można wkleić w nie całą paczkę naraz: "You can paste a full certificate bundle here. Any additional certificates are moved into the chain fields below". Pewniej jednak rozłożyć je samodzielnie - certyfikat domeny w polu "Certyfikat", a każdy pośredni w osobnym polu "Chain certificate". Wtedy przed zapisem widzisz dokładnie, co gdzie trafiło.
Jeśli wolisz wkleić je pojedynczo, zachowaj kolejność: najpierw ten, który podpisał Twój certyfikat, potem kolejne w górę. Certyfikatu głównego (root) nie dodajesz - przeglądarki mają go u siebie.
Czy łańcuch jest kompletny, sprawdzisz po instalacji: Test certyfikatu SSL - sprawdź poprawność.
Dwa przełączniki na dole formularza.
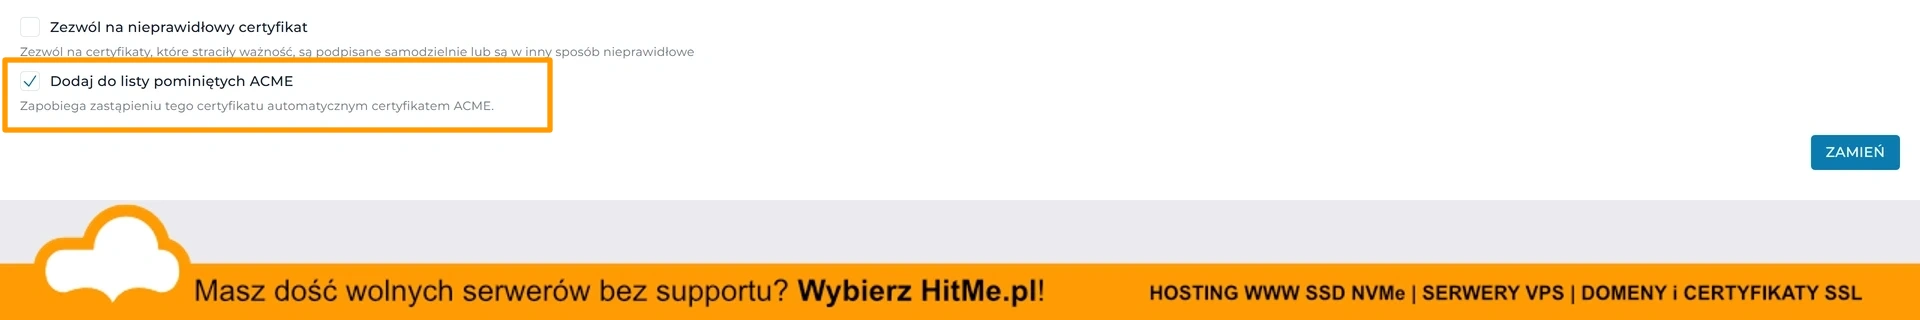 Przełączniki nad przyciskiem zatwierdzającym.
- "Zezwól na nieprawidłowy certyfikat" - zostaw odznaczone. Służy do wgrywania certyfikatów przeterminowanych lub podpisanych samodzielnie, a kupiony certyfikat tego nie potrzebuje.
- "Dodaj do listy pominiętych ACME" - zostaw zaznaczone. Dlaczego, wyjaśniamy w następnej sekcji.
Na koniec kliknij "ZAMIEŃ" , albo "PRZEŚLIJ" , jeśli wgrywasz certyfikat dla domeny, która wcześniej żadnego nie miała.
Aby Let's Encrypt nie nadpisał płatnego certyfikatu.
Właśnie zastąpiliśmy darmowy certyfikat kupionym - ale automat, który ten darmowy wystawił, nadal działa. Stąd uzasadnione pytanie: czy za dobę nie podmieni naszego z powrotem na Let's Encrypta?
Odpowiada za to wspomniane pole "Dodaj do listy pominiętych ACME" , opisane w panelu słowami "Zapobiega zastąpieniu tego certyfikatu automatycznym certyfikatem ACME". DirectAdmin zaznacza je za nas, więc przy zwykłym wgrywaniu certyfikatu wystarczy go nie odznaczać.
Jeśli certyfikat jest już wgrany, a chcesz to sprawdzić albo dopisać domenę ręcznie - przejdź do zakładki "Ustawienia ACME" i zjedź do sekcji "Pomiń nazwy DNS" . W polu "Dodaj domenę do listy pominiętych" wpisz nazwę, kliknij "Dodaj" , a na końcu "ZAPISZ ZMIANY" .
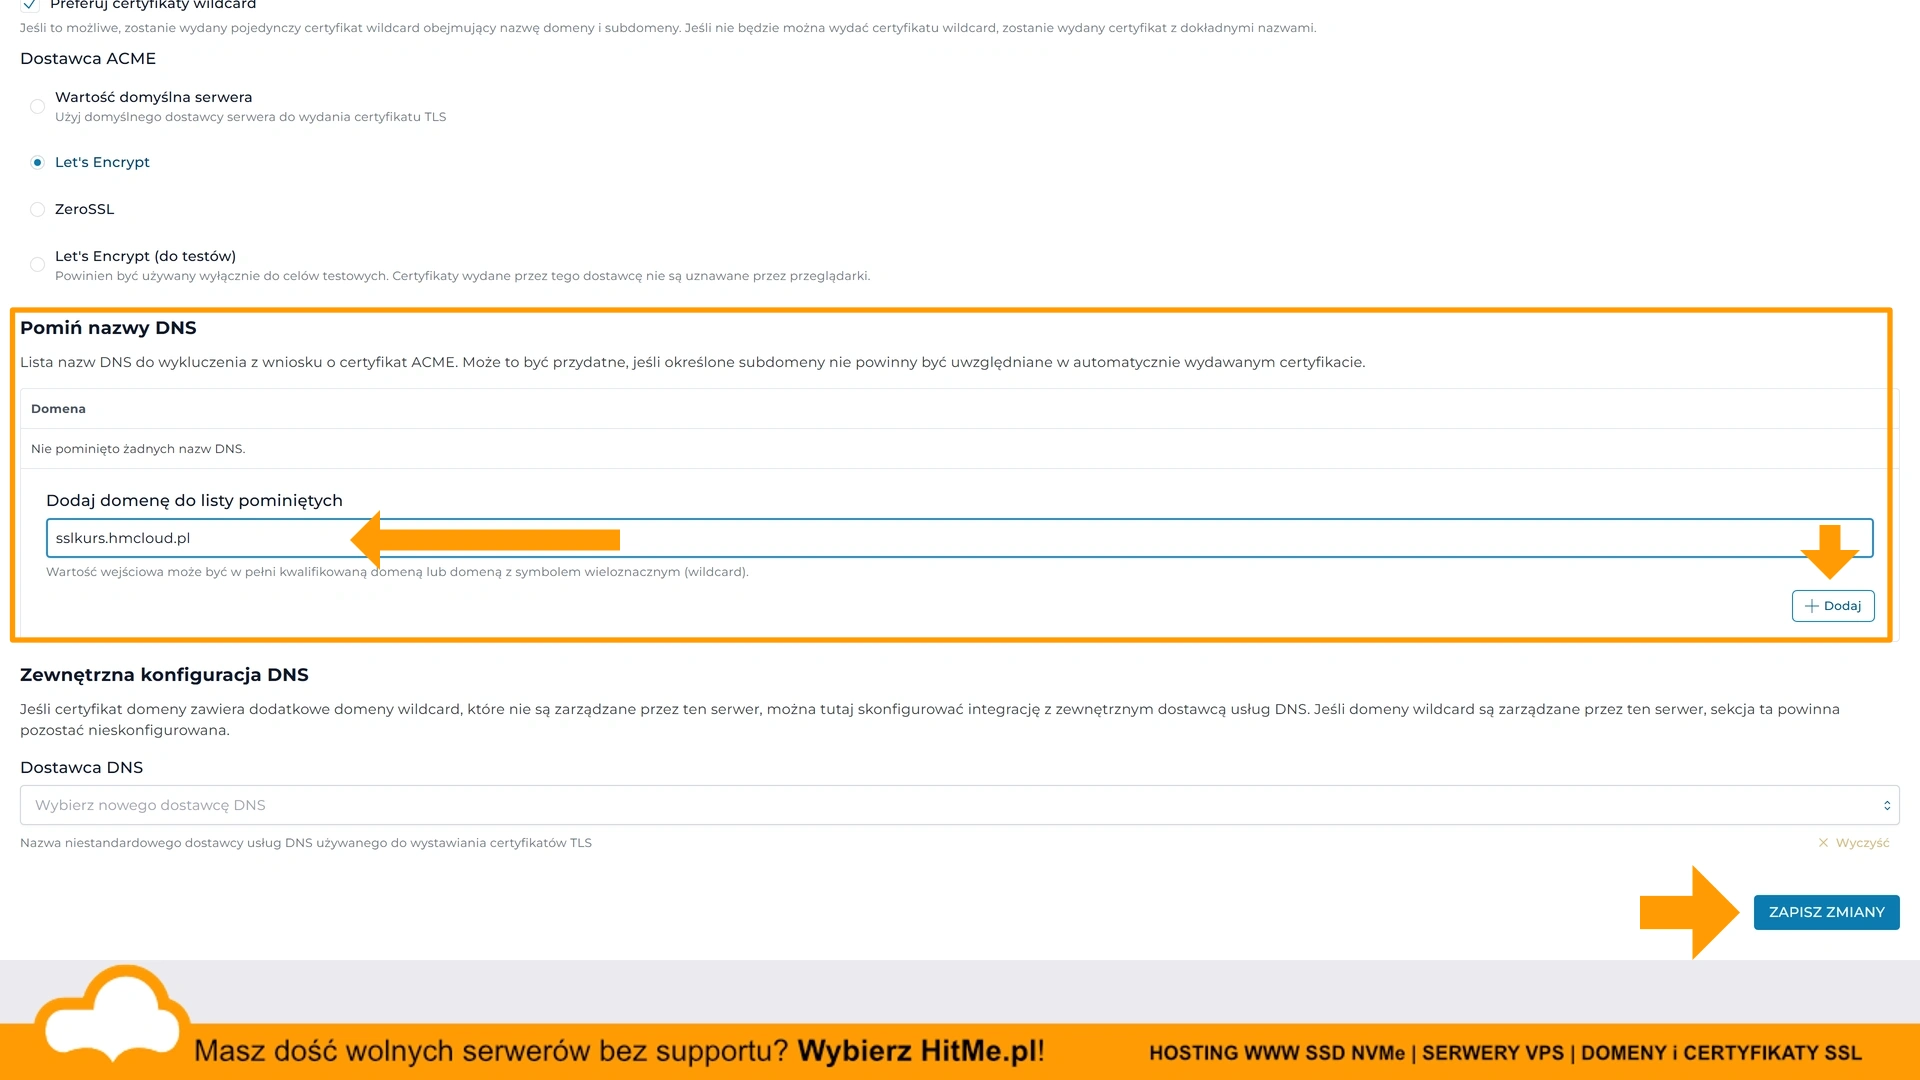 Ręczne dopisanie domeny do listy pominiętych w Ustawieniach ACME.
Dopisz wszystkie nazwy objęte certyfikatem, a nie tylko samą domenę. Jeśli certyfikat obejmuje domena.pl oraz www.domena.pl , dodaj obie pozycje. Dla certyfikatu wildcard wpisz nazwę w formie *.domena.pl .
Ta lista działa też w drugą stronę. DirectAdmin sam dopisuje do niej nazwę domeny po serii nieudanych prób wystawienia certyfikatu. Jeśli więc darmowy certyfikat nagle przestał się odnawiać, zajrzyj tutaj w pierwszej kolejności i usuń wpis, jeśli znalazł się tam przypadkiem.
Sprawdzenie, czy wgrał się właściwy certyfikat.
Po zapisaniu wróć na listę certyfikatów, kliknij "Widok" przy certyfikacie i porównaj pola "Wydawca" oraz "Wygasa za" . Przy poprawnie wgranym certyfikacie zobaczysz nazwę wystawcy, u którego kupiłeś certyfikat, i jego datę ważności - a nie Let's Encrypt i trzy miesiące.
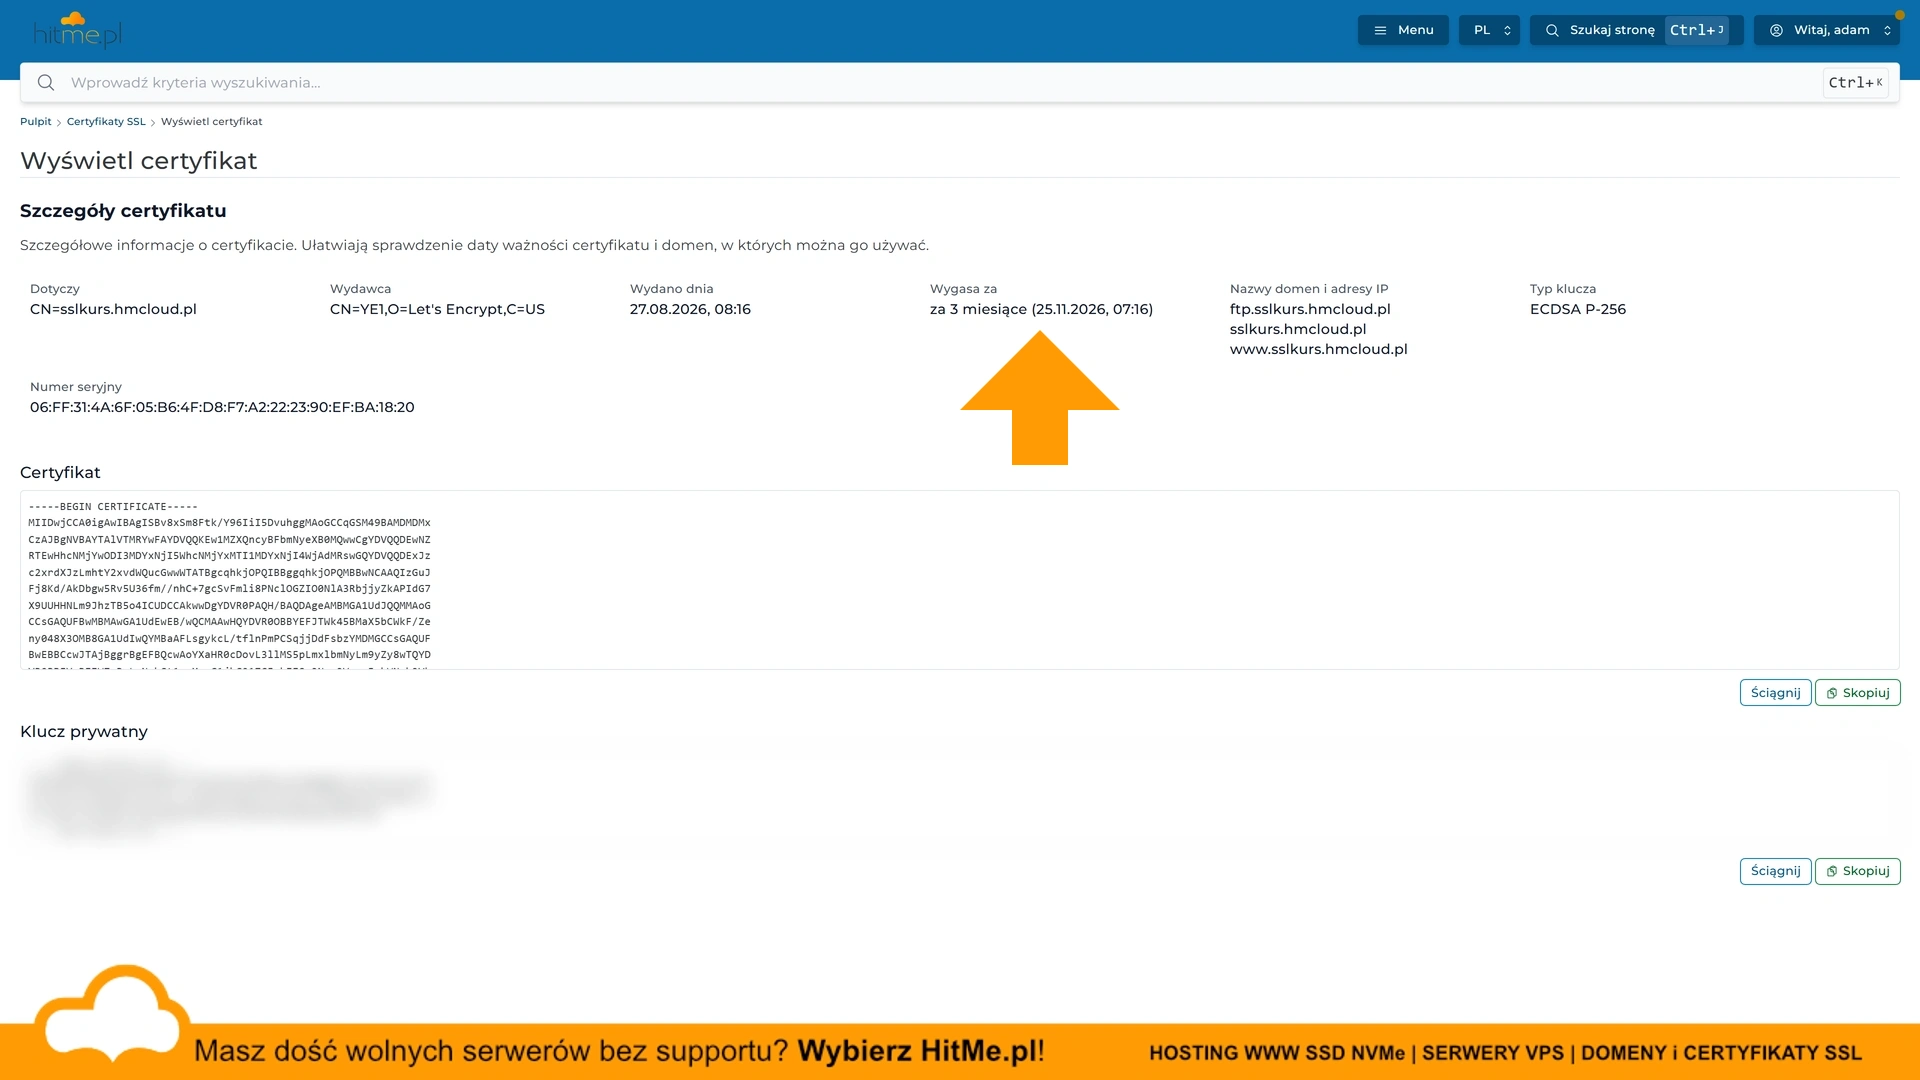 Szczegóły certyfikatu: wydawca, data ważności i objęte domeny.
Po kilku / kilkunastu minutach serwer powinien przedstawiać się naszym certyfikatem SSL jeśli odwiedzimy witrynę używając protokołu https:// .